
La «IA en la sombra» se ha convertido en la nueva brecha de datos de las pymes: invisible, cotidiana y, en la mayoría de empresas, sin ninguna regla que la controle.
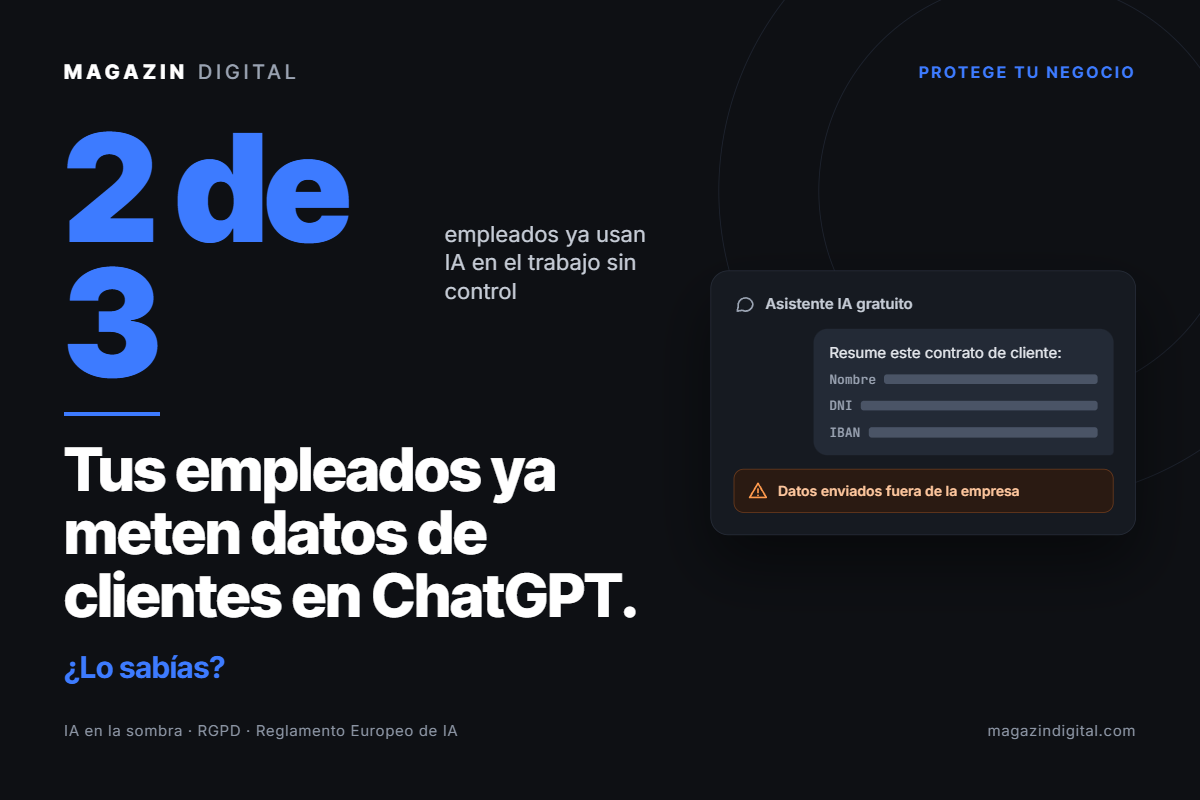
Un comercial pega el correo de un cliente enfadado en ChatGPT para que le redacte una respuesta. Una administrativa sube una hoja de cálculo con nóminas para que la IA le «cuadre» los totales. El gerente pide a un asistente gratuito que resuma un contrato con nombres, DNI y condiciones económicas.
Ninguno lo hace con mala intención. Todos buscan ahorrar tiempo. Y los tres acaban de sacar datos personales de la empresa hacia un servicio que nadie ha revisado, sin contrato, sin control y sin dejar rastro. Esto tiene nombre: IA en la sombra (shadow AI). Y casi con total seguridad ya está ocurriendo en tu negocio.
El problema no es la IA: es usarla a ciegas
La IA en la sombra es el uso de herramientas como ChatGPT, Gemini o Copilot por parte de la plantilla sin que la empresa las haya aprobado ni sepa qué datos pasan por ellas. Las cifras de 2026 dejan poco margen a la duda:
- Dos de cada tres empleados ya usan IA en el trabajo, a menudo sin autorización, y solo una de cada cinco empresas tiene una política al respecto (Cloudmagazin).
- Uno de cada tres ha introducido información interna en estas herramientas y uno de cada cuatro, datos de personal (misma fuente).
- El 98 % de las organizaciones tiene empleados usando aplicaciones de IA no autorizadas, y casi cuatro de cada diez admiten haber compartido información confidencial con ellas (People Managing People).
- Las empresas de 11 a 50 empleados (pequeñas empresas) son las que registran más uso no controlado.
- Gartner prevé que más del 40 % de las empresas sufrirá un incidente de seguridad o cumplimiento ligado a la IA en la sombra antes de 2030 (Rework).
Y un dato incómodo: los directivos la usan el doble que el resto de la plantilla (CIO). El riesgo, muchas veces, empieza en el despacho.
Lo que dice la ley (y por qué el responsable eres tú)
Cuando un empleado sube datos de un cliente a una IA, a ojos de la ley no lo hace él: lo hace tu empresa. Tú eres el responsable del tratamiento. Eso abre tres frentes:
- RGPD: datos fuera de control. Usar una herramienta externa sin contrato de encargado de tratamiento, sin saber dónde se alojan los datos ni si se reutilizan para entrenar modelos, choca con los principios de minimización, seguridad y transparencia. Si hay una fuga, es una brecha de seguridad que puede haber que notificar a la AEPD en 72 horas.
- La AEPD ya está mirando. En septiembre de 2026 advirtió a una empresa que pretendía usar IA para cribar currículums: el RGPD no prohíbe estas herramientas, pero exige garantías desde el diseño, informar con claridad a las personas afectadas y, si hay alto riesgo, una evaluación de impacto previa (AEPD). La propia Agencia ha publicado su política interna de uso de IA generativa: el mensaje es usarla, pero con reglas (LegalToday).
- Reglamento Europeo de IA: la formación no se ha aplazado. El Ómnibus Digital, en vigor desde el 27 de julio de 2026, retrasó las obligaciones de los sistemas de alto riesgo, pero no suspendió el deber de alfabetización en IA del artículo 4, exigible desde febrero de 2025 (Economist & Jurist). Ahora es una obligación de medios: la empresa debe adoptar medidas razonables para que su personal sepa usar la IA con criterio (Lawwwing).
En resumen: prohibir no funciona y mirar hacia otro lado tampoco. Lo que la normativa pide es gobernar el uso de la IA.
Cinco pasos para sacar la IA de la sombra (sin frenar a tu equipo)
- Haz inventario en una semana. Una encuesta anónima de cinco preguntas: qué herramientas de IA usa cada persona, para qué tareas y con qué tipo de información. Sin culpables: el objetivo es ver el mapa real.
- Elige herramientas oficiales. Opta por versiones profesionales o empresariales que ofrezcan contrato de encargado de tratamiento, no usen tus datos para entrenar y permitan administrar usuarios. Si la herramienta oficial es buena, nadie necesitará esconderse.
- Escribe una política de uso de IA de una página. Qué herramientas están autorizadas, qué datos nunca se introducen (datos de salud, DNI, cuentas bancarias, nóminas, contratos con datos identificativos) y a quién consultar en caso de duda. Que la firme cada empleado.
- Forma a la plantilla. Una sesión práctica de 60–90 minutos con casos reales de tu sector cubre la base del artículo 4 del Reglamento de IA. Documenta asistencia y contenido: es tu prueba de diligencia.
- Actualiza tu documentación RGPD. Incorpora las herramientas de IA al registro de actividades de tratamiento, revisa los contratos con proveedores, actualiza las cláusulas informativas y, si usas IA para evaluar personas (selección, rendimiento, scoring de clientes), valora una evaluación de impacto.
Una pista práctica: este plan se puede implantar en menos de 30 días y, una vez hecho, la IA deja de ser un riesgo oculto para convertirse en una ventaja competitiva controlada.
La pregunta que debes hacerte hoy
No es si tu equipo usa inteligencia artificial. Es qué datos de tus clientes están ya en servidores que no controlas. Las empresas que respondan a esa pregunta antes que la AEPD o que un incidente lo hagan por ellas estarán un paso por delante.
¿Sabes qué herramientas de IA se usan en tu empresa? El equipo de consultoría de BROKENTIA realiza un diagnóstico de uso de IA y protección de datos para pymes: inventario, política de uso y adaptación RGPD. Escríbenos y te contamos cómo empezar.