Durante años, cuando hablábamos de protección empresarial pensábamos fundamentalmente en contratos, seguros, protección de datos, copias de seguridad o prevención frente a posibles fraudes.
Hoy tenemos que añadir un nuevo elemento a esa lista: la inteligencia artificial.
La IA ha dejado de ser una tecnología reservada a las grandes compañías. Está en las pequeñas empresas, en los comercios, en los despachos profesionales, en las agencias, en los departamentos de administración y marketing y, cada vez más, en el trabajo diario de los empleados.
Se utiliza para redactar correos, preparar presupuestos, analizar documentos, crear campañas, responder a clientes, traducir textos, generar imágenes o incluso tomar decisiones.
Y aquí aparece una pregunta que muchos empresarios todavía no se están haciendo:
¿Sabemos realmente qué información está introduciendo nuestra empresa en estas herramientas?
El problema no es utilizar IA. El problema es utilizarla sin control
La inteligencia artificial puede convertirse en uno de los grandes aliados de una empresa.
Permite ahorrar tiempo, automatizar procesos y aumentar la productividad. Pero también puede convertirse en una nueva vía de exposición de información empresarial y datos personales.
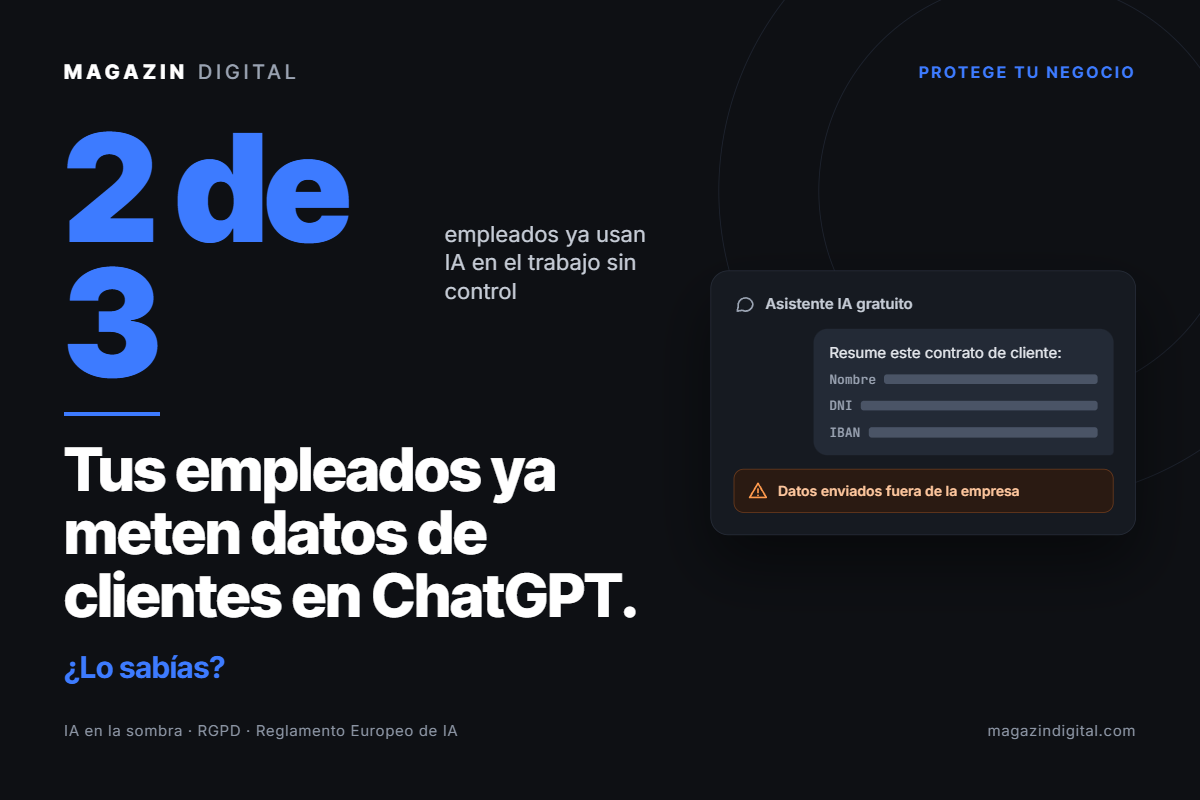
Un empleado puede copiar en una herramienta de IA un contrato para que lo resuma. Puede introducir información sobre un cliente para preparar una respuesta. Puede pegar una base de datos para analizarla o incorporar información económica de la empresa para solicitar un análisis.
La intención puede ser completamente legítima.
El problema aparece cuando nadie ha establecido qué información puede introducirse, qué herramientas pueden utilizarse y bajo qué condiciones.
Según datos recientes, el 39 % de las pymes españolas utiliza inteligencia artificial sin disponer de una política formal al respecto. Europa Press
Estamos, por tanto, ante una situación que recuerda a los primeros años de la transformación digital: la tecnología avanza mucho más rápido que las normas internas de las empresas.
La protección de datos ya no puede analizarse de forma aislada
Durante mucho tiempo, la protección de datos se ha entendido como una obligación documental.
Registro de actividades, contratos, cláusulas, políticas de privacidad, análisis de riesgos…
Todo ello continúa siendo necesario.
Pero el escenario actual exige algo más: integrar protección de datos, ciberseguridad, inteligencia artificial y continuidad de negocio dentro de una misma estrategia de protección empresarial.
No tiene demasiado sentido que una empresa disponga de una excelente política de protección de datos y, al mismo tiempo, sus empleados puedan utilizar cualquier herramienta de IA sin ningún tipo de criterio.
La seguridad no debe estar únicamente en los documentos.
Debe estar integrada en la forma de trabajar.
El nuevo riesgo: la información que sale por la puerta sin que nadie lo perciba
Cuando pensamos en una brecha de seguridad imaginamos un ataque informático, un ransomware o un robo de contraseñas.
Sin embargo, existe otra posibilidad mucho más silenciosa.
Un empleado puede compartir información sensible con una herramienta externa simplemente intentando hacer mejor su trabajo.
Y esto plantea cuestiones muy importantes:
- ¿Qué datos se han introducido?
- ¿Dónde se procesan?
- ¿Qué proveedor está detrás de la herramienta?
- ¿Qué ocurre con esa información?
- ¿Quién puede acceder a ella?
- ¿Se utiliza para entrenar modelos?
- ¿Qué garantías contractuales existen?
- ¿Se han evaluado los riesgos?
- ¿Está autorizado ese uso por la empresa?
No estamos hablando de prohibir la inteligencia artificial.
Estamos hablando de gobernarla.
La ciberseguridad también está cambiando
Los datos disponibles en 2026 muestran que la situación merece atención. El ransomware continúa siendo una de las amenazas de mayor impacto y ENISA advierte además del creciente uso de la inteligencia artificial por parte de actores maliciosos. ENISA
Por otra parte, un estudio de la Cámara de Comercio de España señala que, aunque el 87,6 % de las empresas considera que tiene un nivel de digitalización intermedio o avanzado, solamente el 42,9 % dispone de una estrategia de ciberseguridad. Cámara de España
La conclusión es clara:
digitalizar una empresa no significa necesariamente protegerla.
Y esta diferencia puede convertirse en uno de los grandes riesgos empresariales de los próximos años.
¿Qué debería hacer una pyme?
No es necesario comenzar con grandes inversiones.
El primer paso debería ser mucho más sencillo: saber qué está ocurriendo dentro de la propia empresa.
Recomiendo empezar por cinco preguntas:
1. ¿Qué herramientas de IA estamos utilizando?
ChatGPT, Gemini, Copilot, herramientas de generación de imágenes, plataformas de automatización…
Hay que identificar qué utiliza realmente la organización, no solamente aquello que ha autorizado oficialmente.
2. ¿Qué información introducimos?
Hay que establecer claramente qué información puede utilizarse y cuál está prohibida.
Especialmente:
datos personales, información financiera, contratos, credenciales, información estratégica, datos de clientes y documentación confidencial.
3. ¿Quién puede utilizar estas herramientas?
No todos los empleados necesitan tener las mismas posibilidades.
La empresa debe definir perfiles, permisos y responsabilidades.
4. ¿Tenemos una política interna de utilización de IA?
Una política sencilla puede establecer:
- herramientas autorizadas;
- información que puede introducirse;
- información prohibida;
- responsabilidades de los empleados;
- revisión humana de los resultados;
- criterios de confidencialidad;
- medidas de seguridad;
- procedimiento ante incidentes.
5. ¿Tenemos un plan si algo sale mal?
Esta es probablemente la pregunta más importante.
Porque proteger una empresa no significa únicamente intentar evitar un incidente.
Significa estar preparado para responder cuando ocurra.
El empresario debe cambiar de mentalidad
La protección empresarial del futuro no consistirá únicamente en cumplir una normativa.
Consistirá en gestionar correctamente el riesgo.
La empresa que utiliza IA sin control puede estar obteniendo una ventaja competitiva hoy y creando una vulnerabilidad para mañana.
La empresa que protege correctamente sus datos, sus sistemas, sus empleados y sus procesos estará construyendo algo mucho más importante:
resiliencia empresarial.
Y esta será una de las grandes diferencias competitivas entre empresas durante los próximos años.
Una última reflexión
Siempre he defendido que la protección de una empresa debe comenzar mucho antes de que aparezca el problema.
Cuando llega una inspección, un ataque informático, una fuga de información o un conflicto con un cliente, ya es demasiado tarde para empezar a organizarse.
La inteligencia artificial nos ofrece una enorme oportunidad para mejorar nuestras empresas.
Pero toda oportunidad empresarial lleva asociado un riesgo.
La cuestión no es si debemos utilizar IA.
La cuestión es:
¿Estamos preparados para utilizarla de forma segura?
Porque en la nueva economía digital, proteger la información no es solamente cumplir una obligación.